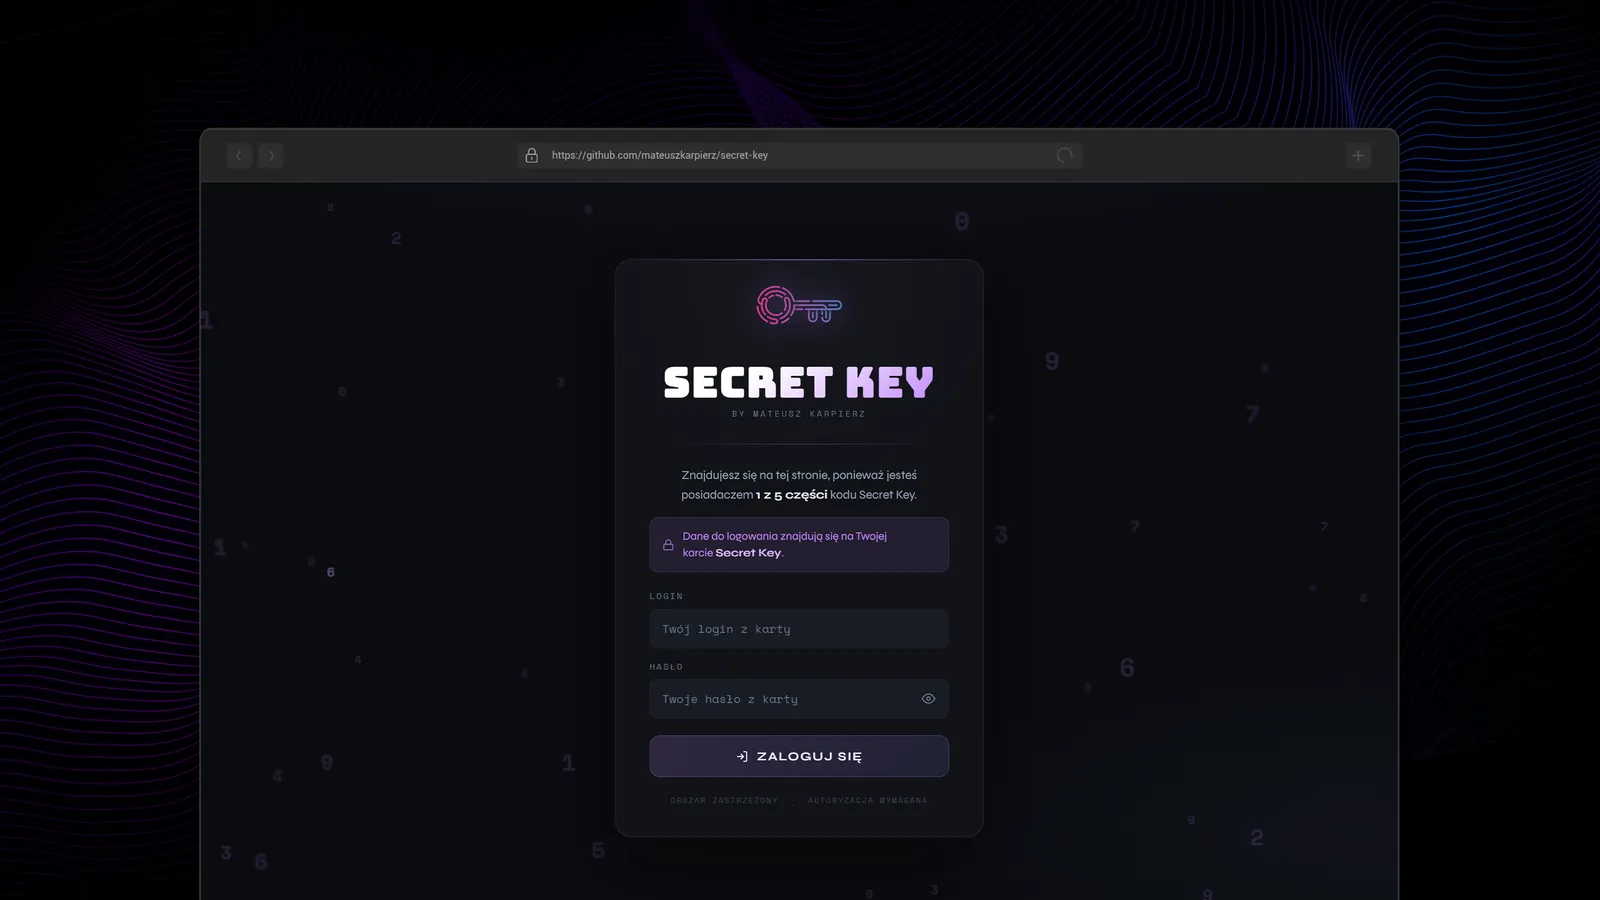
Secret Key to darmowy system open source z dziedziczenia cyfrowego. Dzieli hasło główne do Twojego menedżera haseł (KeePass, Bitwarden itp.) między zaufane osoby algorytmem Shamira. Żadna z nich nie zna go samodzielnie, a dopiero uzgodnione kworum (np. 3 z 5) odtwarza hasło lokalnie w przeglądarce, bez wysyłania go na serwer.
Za życia właściciela chronią go: hasło z bcrypt, dwuskładnikowe logowanie kodem SMS, limity prób oraz 48-godzinna blokada po rekonstrukcji hasła z alertem e-mail i przyciskiem Panic Button, który anuluje całą procedurę jednym kliknięciem.
Działa na zwykłym hostingu współdzielonym: PHP 8+, pliki JSON zamiast bazy danych, bez frameworków i bez chmury. Dane nie opuszczają Twojego serwera.
O TWÓRCY:
Mateusz Karpierz, autor projektu. Pomysł powstał podczas samotnej wędrówki po górach: co stanie się z moimi kontami, jeśli nie wrócę?
LINKI
Strona: https://secretkey.website
Demo: https://app.secretkey.website (demo / demo, kod SMS: 123456)
Dokumentacja: https://secretkey.website/docs
Wideo: https://www.youtube.com/watch?v=omx7mpQD5-M
@loq Dzięki za komentarz :) Prostując: dostęp / pieniądze z konta bankowego rodzina odzyska formalnie przez postępowanie spadkowe i Secret Key tego nie zastępuje. Chodzi o to... co nie ma żadnej ścieżki prawnej ani formalnej - hasło główne do menedżera haseł (a w nim konta e-mail, chmura ze zdjęciami, subskrypcje, 2FA, portfele krypto na własnym kluczu). Bank da się "obejść" papierami ale skrzynka mailowa czy zdjęcia w chmurze zwykle są nie do odzyskania, a krypto z własnym kluczem tym bardziej.
Generalnie pomysł ciekawy.
"Co stanie się z moimi kontami, jeśli nie wrócę?" Jeśli chodzi o konta bankowe, to z wyprzedzeniem trzeba się zabezpieczyć i złożyć taką dyspozycję w banku.
Jeśli chodzi o konta social - to who cares?
Co to jest Secret Key?
Secret Key to otwartoźródłowy system ułatwiający dziedziczenie cyfrowe oraz awaryjne odzyskiwanie dostępu do menedżerów haseł (takich jak Bitwarden czy KeePass). Aplikacja dzieli hasło główne użytkownika na części za pomocą kryptograficznego algorytmu Shamir's Secret Sharing. Do zrekonstruowania sekretu wymagane jest zebranie ustalonej liczby udziałów (np. 3 z 5), a proces łączenia odbywa się wyłącznie lokalnie w przeglądarce, co zapobiega przesyłaniu pełnego hasła na serwer. Za życia właściciela procedurę chroni wielowarstwowe zabezpieczenie: logowanie hasłem z haszowaniem bcrypt, dwuskładnikowe uwierzytelnianie SMS oraz 48-godzinna blokada czasowa z funkcją Panic Button do natychmiastowego przerwania nieautoryzowanej próby odzyskania danych.
Dla kogo jest ten produkt?
Użytkownicy menedżerów haseł (BitwardenKeePass itp.)Właściciele infrastruktury cyfrowej planujący sukcesję danychEntuzjaści rozwiązań self-hosted i otwartego oprogramowaniaOsoby poszukujące bezpiecznego sposobu na przekazanie dostępów rodzinie
Umożliwia rodzinie lub wspólnikom odzyskanie dostępów do kont po śmierci lub wypadku właściciela.
Eliminuje ryzyko nadużyć pojedynczej osoby dzięki podziałowi sekretu na wymagane kworum zaufanych ludzi.
Zabezpiecza właściciela przed nieuprawnionym przejęciem kont za życia dzięki wymuszonemu opóźnieniu 48h i alertom.
Pozwala uruchomić system na standardowym hostingu współdzielonym bez konieczności konfigurowania bazy danych SQL.
Kluczowe możliwości i funkcje
#1Kryptograficzny podział sekretu w oparciu o algorytm Shamira (secrets.js)
#2Rekonstrukcja hasła odbywająca się po stronie klienta (przeglądarki) bez zapisu na serwerze
#3Lekka architektura bez bazy SQL (pliki JSON, PHP 8+, brak zewnętrznych frameworków)
#4Weryfikacja dwuskładnikowa kodem SMS (integracja z SMSPlanet API)
#5Mechanizm 48-godzinnej blokady czasowej po zgłoszeniu rekonstrukcji
#6Przycisk Panic Button umożliwiający natychmiastowe anulowanie procedury przez właściciela
#7Zabezpieczenie kont powierników haszowaniem bcrypt oraz limitami prób logowania
Jak działa Secret Key?
1Właściciel instaluje aplikację na własnym hostingu obsługującym PHP 8+.
2W panelu właściciel dzieli hasło główne na udziały (np. 5) i definiuje próg kworum (np. 3 osoby).
3Wygenerowane dane logowania i udziały są przekazywane zaufanym osobom w formie wydruku, PDF lub karty.
4W sytuacji kryzysowej uprawnione osoby logują się do instancji i wprowadzają udziały z weryfikacją SMS.
5Po upływie 48-godzinnego buforu bezpieczeństwa system odtwarza hasło lokalnie w przeglądarce, o ile właściciel nie kliknął Panic Button.
Najczęściej zadawane pytania o Secret Key (FAQ)
Sama karta jest bezużyteczna bez dostępu do telefonu przypisanego do danego konta — logowanie wymaga weryfikacji SMS. Ryzyko jest ograniczone, jednak właściciel powinien zostać poinformowany i rozważyć wygenerowanie nowej konfiguracji z nowym zestawem udziałów.
Opis projektu przygotowany przez odpalone.pl na podstawie danych publicznych projektu. Jesteś autorem? Możesz dostosować te informacje w panelu edycji.